इंटरनेट से जुड़े डिवाइस हैकर्स के निशाने पर, सुरक्षा विशेषज्ञों ने दी चेतावनी
यूरोप के सुपरमार्केट में संदिग्ध साइबर हमले में फ्रिज और बड़े फ्रीजर हैक हुए हैं। यह घटना इंटरनेट से जुड़े उपकरणों की सुरक्षा पर गंभीर सवाल उठाती है, क्योंकि इन्हें दूर से नियंत्रित करना आसान है।
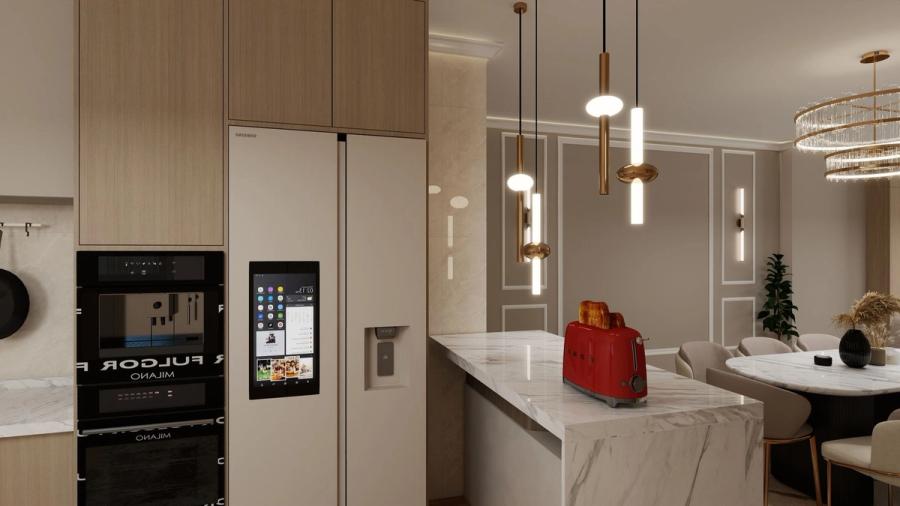
यूरोप के एक प्रमुख सुपरमार्केट परिसर में हाल ही में एक संदिग्ध और गंभीर साइबर हमला हुआ है, जिसने खाद्य भंडारण प्रणालियों, विशेष रूप से फ्रिज और बड़े फ्रीजरों को निशाना बनाया है। यह घटना हाल के दिनों में सामने आई है और इसका संबंध इंटरनेट ऑफ थिंग्स (IoT) उपकरणों की सुरक्षा से है, जो अब व्यावसायिक प्रतिष्ठानों में व्यापक रूप से उपयोग किए जा रहे हैं। इस हमले में यह पता चला है कि इन उपकरणों को दूर से नियंत्रित करने की क्षमता का दुरुपयोग किया गया, जिससे भंडारण तापमान और संचालन पर अनधिकृत नियंत्रण स्थापित हो सका। इस घटना ने न केवल सुपरमार्केट के परिचालन को बाधित किया, बल्कि खाद्य सुरक्षा और आपूर्ति श्रृंखला की अखंडता पर भी गंभीर प्रश्नचिह्न लगा दिया है।
इस घटना की पृष्ठभूमि को समझने के लिए यह आवश्यक है कि आधुनिक खुदरा और खाद्य वितरण उद्योग में ऊर्जा दक्षता और दूरस्थ निगरानी के लिए इंटरनेट से जुड़े उपकरणों का प्रयोग किस प्रकार किया जा रहा है। शुरुआती जांच के अनुसार, यह हमला किसी एकल बिंदु की भेद्यता का फायदा उठाकर किया गया, जिसमें संभवतः कमजोर नेटवर्क सुरक्षा प्रोटोकॉल या डिफ़ॉल्ट क्रेडेंशियल्स का उपयोग किया गया होगा। घटनाक्रम की समयरेखा दर्शाती है कि प्रारंभिक घुसपैठ की सूचना स्थानीय तकनीकी कर्मचारियों को मिली, जिसके बाद तुरंत सुरक्षा प्रोटोकॉल सक्रिय किए गए और स्थानीय अधिकारियों को सूचित किया गया। आधिकारिक संदर्भों में, इस प्रकार के हमलों को अब औद्योगिक नियंत्रण प्रणाली (ICS) सुरक्षा के दायरे में देखा जा रहा है, न कि केवल पारंपरिक आईटी सुरक्षा के रूप में।
घटना के तत्काल बाद, सुपरमार्केट प्रबंधन ने प्रभावित प्रणालियों को ऑफ़लाइन मोड पर स्थानांतरित कर दिया है ताकि आगे किसी भी अनधिकृत हस्तक्षेप को रोका जा सके। जमीनी स्तर पर, तकनीकी विशेषज्ञ और साइबर सुरक्षा एजेंसियां मिलकर हमले के मूल कारण और प्रभावित उपकरणों की पहचान करने में जुटी हैं। प्रशासनिक स्तर पर, इस घटना ने यूरोपीय संघ के भीतर IoT उपकरणों के लिए कड़े सुरक्षा मानकों की आवश्यकता पर जोर दिया है। विशेषज्ञों का मानना है कि यदि इन उपकरणों को उचित एन्क्रिप्शन, नियमित पैचिंग और मजबूत एक्सेस कंट्रोल प्रदान नहीं किया जाता है, तो वे आसानी से हैकर्स के लिए प्रवेश द्वार बन सकते हैं, जिसका परिणाम केवल परिचालन रुकावट नहीं, बल्कि बड़े पैमाने पर खाद्य बर्बादी और स्वास्थ्य जोखिम भी हो सकता है।
Also Read
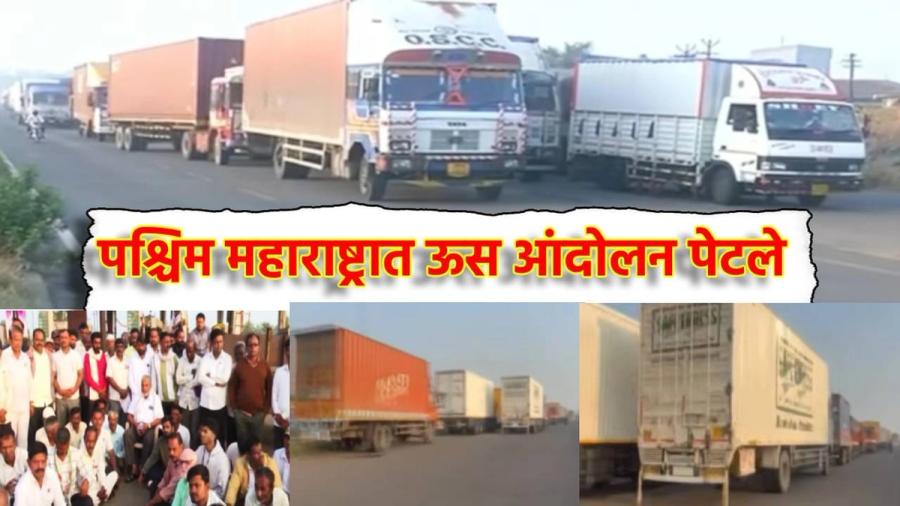
राजू शेट्टींचा इशारा: मुंबई भाजीपाला-दूध रोखणार; पुणे-बंगळुरू महामार्ग २२ तासांपासून ठप्प
ऊसाला पहिली उचल ४५०० रुपये मिळावी यासाठी स्वाभिमानी शेतकरी संघटना पश्चिम महाराष्ट्रात आंदोलनावर उतरली आहे. सातारा-पुणे महामार्गावर २२ तास आंदोलन असल्याने वाहतुकीची मोठी कोंडी झाली आहे.
यूरोप के सुपरमार्केट में हुई यह संदिग्ध घटना मात्र एक तकनीकी खराबी नहीं है, बल्कि यह आधुनिक जीवनशैली और डिजिटलीकरण के गहरे सामाजिक-आर्थिक परिदृश्य पर एक गंभीर प्रश्नचिह्न है। आज के दौर में, खाद्य आपूर्ति श्रृंखला से लेकर खुदरा बिक्री तक लगभग हर प्रक्रिया इंटरनेट कनेक्टिविटी पर निर्भर है। स्मार्ट फ्रिज और औद्योगिक फ्रीजर जैसे उपकरण, जो पहले केवल स्थानीय नेटवर्क तक सीमित थे, अब क्लाउड सेवाओं और दूरस्थ प्रबंधन प्रणालियों से जुड़े हैं। इस जुड़ाव ने सुविधा तो बढ़ाई है, परंतु साथ ही एक व्यापक भेद्यता (vulnerability) भी पैदा कर दी है। यदि ये उपभोक्ता-स्तर के या वाणिज्यिक-स्तर के IoT (इंटरनेट ऑफ थिंग्स) डिवाइस कमजोर सुरक्षा प्रोटोकॉल के साथ संचालित होते हैं, तो इनका दुरुपयोग न केवल व्यापारिक नुकसान पहुंचा सकता है, बल्कि खाद्य सुरक्षा और सार्वजनिक स्वास्थ्य के लिए भी गंभीर जोखिम उत्पन्न कर सकता है, क्योंकि तापमान नियंत्रण में अनियमितता सीधे तौर पर खाद्य पदार्थों की गुणवत्ता को प्रभावित करती है।
दीर्घकालिक प्रभावों के विश्लेषण से यह स्पष्ट होता है कि यह घटना केवल सुपरमार्केट तक सीमित नहीं है, बल्कि विनिर्माण, लॉजिस्टिक्स और स्वास्थ्य सेवा जैसे महत्वपूर्ण क्षेत्रों पर भी असर डाल सकती है। कोल्ड चेन प्रबंधन, जो फार्मास्यूटिकल्स और टीके की आपूर्ति के लिए अत्यंत महत्वपूर्ण है, यदि हैक हो जाता है, तो इसका परिणाम बड़े पैमाने पर उत्पाद की बर्बादी और स्वास्थ्य संकट हो सकता है। प्रमुख चुनौती यह है कि इन उपकरणों को रेट्रोफिट (पुराने सिस्टम में नया सुरक्षा कवच डालना) करना महंगा और जटिल है, खासकर छोटे और मध्यम आकार के व्यवसायों के लिए। इसके अतिरिक्त, साइबर सुरक्षा मानकों का वैश्विक स्तर पर मानकीकरण अभी भी एक सतत प्रक्रिया है; विभिन्न निर्माताओं द्वारा अपनाए गए भिन्न सुरक्षा प्रोटोकॉल एक कमजोर कड़ी बना देते हैं जिसका फायदा दुर्भावनापूर्ण अभिनेता उठा सकते हैं।
आगे देखने योग्य मुख्य पहलू यह है कि नियामक संस्थाएं इस दिशा में क्या ठोस कदम उठाती हैं। आगामी महीनों में, उद्योग जगत और सरकारी निकाय IoT उपकरणों के लिए अनिवार्य न्यूनतम सुरक्षा मानकों (Minimum Security Standards) को लागू करने की दिशा में पहल करेंगे। अगले कुछ तिमाहियों में, साइबर सुरक्षा ऑडिट और भेद्यता परीक्षणों की आवृत्ति में वृद्धि होने की संभावना है, विशेषकर खाद्य और खुदरा क्षेत्र में। भविष्य की दिशा में, एज कंप्यूटिंग और ऑन-प्रिमाइसेस डेटा प्रोसेसिंग जैसे विकेन्द्रीकृत समाधानों को अपनाने पर जोर दिया जाएगा, ताकि संवेदनशील परिचालन डेटा को सार्वजनिक इंटरनेट की पहुँच से दूर रखा जा सके, जिससे दूरस्थ नियंत्रण की सुविधा और सुरक्षा के बीच एक संतुलित मार्ग खोजा जा सके।