एआई से लैस हैकरों और बैंकों की आईटी टीमों के बीच साइबर संघर्ष जारी
बैंकों पर साइबर हमले पिछले वर्षों की तुलना में कई गुना बढ़ गए हैं। इस बढ़ती दर के अनुरूप सुरक्षा खामियों को ठीक करने की गति धीमी है।
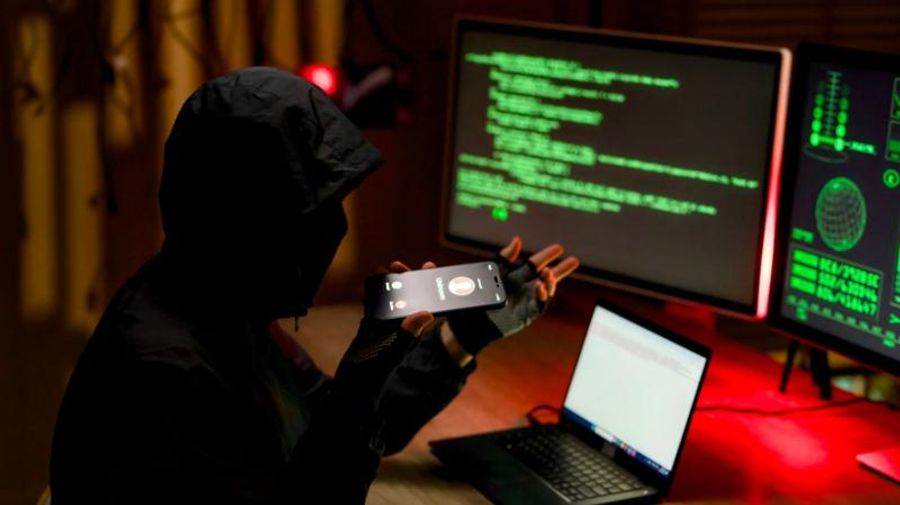
देश के वित्तीय संस्थानों पर हो रहे साइबर हमलों की भयावहता ने एक गंभीर राष्ट्रीय सुरक्षा चिंता का रूप ले लिया है, क्योंकि पिछले कुछ वर्षों की तुलना में बैंकों को लक्षित करने वाले साइबर हमले कई गुना अधिक तीव्र और जटिल हो गए हैं। यह स्थिति तब सामने आई जब विभिन्न प्रमुख राष्ट्रीय बैंकों के आईटी सुरक्षा विशेषज्ञों और साइबर सुरक्षा विश्लेषकों ने एक अभूतपूर्व वृद्धि दर्ज की, जिसमें उन्नत कृत्रिम बुद्धिमत्ता (एआई) से लैस हैकरों द्वारा किए जा रहे सुनियोजित हमले प्रमुखता से उभरे हैं। यह घटनाक्रम विशेष रूप से पिछले छह महीनों में अधिक चिंताजनक रहा है, जब डेटा चोरी, धन हस्तांतरण में हेरफेर और महत्वपूर्ण बैंकिंग प्रणालियों को बाधित करने के प्रयास बड़े पैमाने पर देखे गए हैं, जिसका सीधा असर आम नागरिकों की वित्तीय सुरक्षा पर पड़ रहा है।
इस बढ़ते खतरे की पृष्ठभूमि को समझने के लिए यह आवश्यक है कि पिछले कुछ वर्षों में डिजिटल बैंकिंग और वित्तीय लेनदेन की व्यापकता ने साइबर अपराधियों के लिए एक विशाल और आकर्षक लक्ष्य तैयार किया है। प्रारंभिक दौर में साधारण मैलवेयर और फिशिंग हमलों का बोलबाला था, किंतु अब स्थिति बदल चुकी है; हैकर्स अब मशीन लर्निंग और एआई एल्गोरिदम का उपयोग करके बैंक सुरक्षा प्रणालियों की कमजोरियों को अत्यंत कुशलता से खोज रहे हैं। आधिकारिक संदर्भों के अनुसार, नियामक निकायों द्वारा जारी की गई रिपोर्टें यह स्पष्ट करती हैं कि हमलों की वृद्धि की गति सुरक्षा खामियों को समयबद्ध तरीके से ठीक करने की गति से कहीं अधिक तेज है, जिससे बैंकों की सुरक्षा कवच पर लगातार दबाव बना हुआ है और एक गंभीर अंतराल उत्पन्न हो गया है।
वर्तमान जमीनी स्थिति यह दर्शाती है कि बैंक आईटी टीमों और साइबर सुरक्षा विशेषज्ञों के बीच एक निरंतर और तीव्र साइबर युद्ध छिड़ा हुआ है, जिसमें बचाव और आक्रमण दोनों पक्ष अत्याधुनिक तकनीकों का उपयोग कर रहे हैं। प्रशासनिक स्तर पर, केंद्रीय बैंकिंग प्राधिकरण और संबंधित नियामक संस्थाएं इस खतरे की गंभीरता को समझते हुए दिशानिर्देश जारी कर रही हैं, तथा बैंकों को तत्काल सुरक्षा ऑडिट और पैचिंग प्रक्रियाएं पूरी करने का निर्देश दिया गया है। हालांकि, संसाधनों की कमी, विरासत प्रणालियों (Legacy Systems) का पुराना होना और कर्मचारियों के प्रशिक्षण में अंतराल जैसी आंतरिक कमजोरियां इस रक्षात्मक मोर्चे को और अधिक चुनौतीपूर्ण बना रही हैं, जिससे यह स्पष्ट है कि केवल तकनीकी समाधान पर्याप्त नहीं हैं, बल्कि एक समग्र और बहु-आयामी सुरक्षा रणनीति की तत्काल आवश्यकता है।
Also Read
शेवग्याचे सूप: रोगप्रतिकारशक्ती वाढवण्यासाठी सोपी कृती
हिवाळ्यात रोगप्रतिकारशक्ती वाढवण्यासाठी आणि लोहाची कमतरता भरून काढण्यासाठी शेवगा सूप उत्तम आहे. हे गरमागरम सूप केवळ चविष्टच नाही, तर आरोग्यासाठीही अत्यंत फायदेशीर ठरते.
यह बढ़ता हुआ साइबर खतरा मात्र तकनीकी समस्या नहीं है, बल्कि यह भारतीय वित्तीय पारिस्थितिकी तंत्र की संरचनात्मक कमजोरियों और डिजिटल परिवर्तन की तीव्र गति के बीच उत्पन्न एक गंभीर सामाजिक-आर्थिक चुनौती है। बैंकिंग क्षेत्र देश की अर्थव्यवस्था की रीढ़ है, और इस पर होने वाले हमले न केवल वित्तीय नुकसान पहुंचाते हैं, बल्कि आम नागरिकों के विश्वास को भी गहरे स्तर पर क्षति पहुंचाते हैं। जब हमले की आवृत्ति और जटिलता अभूतपूर्व स्तर पर पहुंच जाती है, तो यह स्पष्ट होता है कि पारंपरिक सुरक्षा प्रोटोकॉल अब आधुनिक, एआई-सक्षम दुर्भावनापूर्ण तत्वों का सामना करने में अपर्याप्त सिद्ध हो रहे हैं। इस संदर्भ में, आईटी टीमों द्वारा सुरक्षा खामियों को सुधारने की धीमी गति एक गंभीर परिचालन अंतराल को उजागर करती है, जिससे जोखिम प्रबंधन की प्राथमिकताएं सवालों के घेरे में आ जाती हैं।
दीर्घकालिक प्रभावों के दृष्टिकोण से, यदि इस गतिरोध को नियंत्रित नहीं किया गया तो बैंकिंग सेवाओं की विश्वसनीयता पर गंभीर प्रश्नचिह्न लग सकता है, जिससे उपभोक्ता विश्वास क्षीण होगा और डिजिटल वित्तीय समावेशन के प्रयास बाधित होंगे। विभिन्न बैंकिंग और वित्तीय सेवा क्षेत्रों पर पड़ने वाले संभावित प्रभाव व्यापक हैं; केवल धन की चोरी नहीं होती, बल्कि ग्राहक डेटा की गोपनीयता का उल्लंघन, नियामक अनुपालन में बाधाएं और परिचालन निरंतरता में रुकावटें भी आती हैं। इन चुनौतियों से निपटने के लिए केवल पैचिंग (खामियों को ठीक करना) पर्याप्त नहीं है; एक बहु-स्तरीय, सक्रिय रक्षा तंत्र, जिसमें व्यवहारिक विश्लेषण और प्रेडिक्टिव सिक्योरिटी टूल्स का समावेश हो, अनिवार्य हो जाता है।
आगामी समय में जिन महत्वपूर्ण पहलुओं पर बारीकी से नजर रखनी होगी, उनमें नियामक निकायों द्वारा जारी किए जाने वाले नए कड़े दिशानिर्देश, बैंकों द्वारा एआई-आधारित थ्रेट डिटेक्शन सिस्टम को अपनाने की वास्तविक प्रगति और सार्वजनिक-निजी भागीदारी के माध्यम से साइबर सुरक्षा जागरूकता बढ़ाने के प्रयास शामिल हैं। आने वाले महीनों में, यह देखना महत्वपूर्ण होगा कि क्या वित्तीय संस्थान केवल प्रतिक्रियात्मक (Reactive) सुरक्षा मॉडल से हटकर, निवारक (Proactive) और भविष्योन्मुखी सुरक्षा ढांचे की ओर निर्णायक कदम उठाते हैं। इस साइबर जंग का परिणाम केवल तकनीकी नहीं, बल्कि राष्ट्रीय आर्थिक स्थिरता और नागरिकों की सुरक्षा से जुड़ा एक निर्णायक मोड़ होगा।